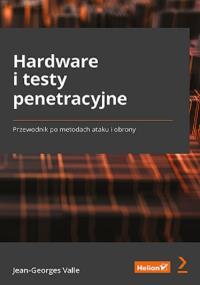
Hardware i testy penetracyjne Przewodnik po metodach ataku i obrony
Przewodnik po metodach ataku i obrony
-
Autor: Valle Jean-Georges
- Wydawca: Helion
- ISBN: 9788328387928
- EAN: 9788328387928
- Oprawa: oprawa: broszurowa
- Język: polski
- Format: 169x242 mm
- Liczba stron: 296
- Rok wydania: 2022
- Wysyłamy w ciągu: 48h
-
Brak ocen
-
41,08złCena detaliczna: 79,00 złNajniższa cena z ostatnich 30 dni: 48,27 zł
x
Hardware i testy penetracyjne. Przewodnik po metodach ataku i obrony
Wraz z rozwojem internetu rzeczy, a także upowszechnianiem się elektronicznego sterowania i kontrolowania różnych procesów przestępcy doskonalą techniki łamania zabezpieczeń systemów wbudowanych. Konsekwencje skutecznego ataku na jakiś kluczowy element infrastruktury mogą się okazać dotkliwe i niezwykle kosztowne. Oznacza to, że testowanie pod kątem bezpieczeństwa powinno dotyczyć sprzętu i systemów wbudowanych. Również elektronicy powinni umieć chronić przed atakami swoje urządzenia. Szczególną rolę w tym procesie odgrywają testy penetracyjne, których celem jest wyszukiwanie luk w zabezpieczeniach.
Oto praktyczny przewodnik po bezpieczeństwie sprzętu. Opisuje podstawy sprzętowej architektury systemów wbudowanych i protokoły komunikacyjne stosowane w urządzeniach elektronicznych. Pokazuje, w jaki sposób można przechwytywać przesyłane dane i jak wykorzystać tę wiedzę do przeprowadzania ataków. W książce zaprezentowano techniki identyfikacji i klasyfikacji zagrożeń systemu. Przeanalizowano także zależności łączące system wbudowany z jego otoczeniem, przy czym zwrócono uwagę na możliwe podatności na ataki i konsekwencje ewentualnego odczytania oprogramowania układowego. W końcowej części natomiast omówiono zasady inżynierii wstecznej oprogramowania, umożliwiającej ataki na urządzenia. Znajdziemy tu również wskazówki dotyczące ochrony urządzeń przed najbardziej typowymi atakami.
Dzięki książce dowiesz się, jak:
testować systemy wbudowane i rozpoznawać ich najważniejsze funkcjonalności
identyfikować i atakować krytyczne zabezpieczenia
odczytywać i modyfikować dane zapisane w systemach wbudowanych
badać zależności pomiędzy oprogramowaniem układowym a sprzętem
atakować zabezpieczenia stosowane w różnych blokach funkcjonalnych urządzeń
rozwijać laboratorium umożliwiające zaawansowane analizy i przygotowanie ataków
Internet rzeczy również można skutecznie zaatakować!
O autorze
Jean-Georges Valle jest pentesterem systemów stosowanych między innymi w sterownikach przemysłowych, miejskich urządzeniach IoT, dystrybutorach mediów i miernikach mocy. Opanował sztukę atakowania systemów wbudowanych. Zajmuje się bezpieczeństwem sprzętu i oprogramowania, a także badaniem odporności systemów wbudowanych i oceną podatności sprzętu na ataki.
